Gestionnaire de mot de passe : comment bien le choisir en 2026
Choisir un gestionnaire de mot de passe gratuit ou payant en 2026 : critères ANSSI…
5 min de lecture
Choisir un gestionnaire de mot de passe gratuit ou payant en 2026 : critères ANSSI…
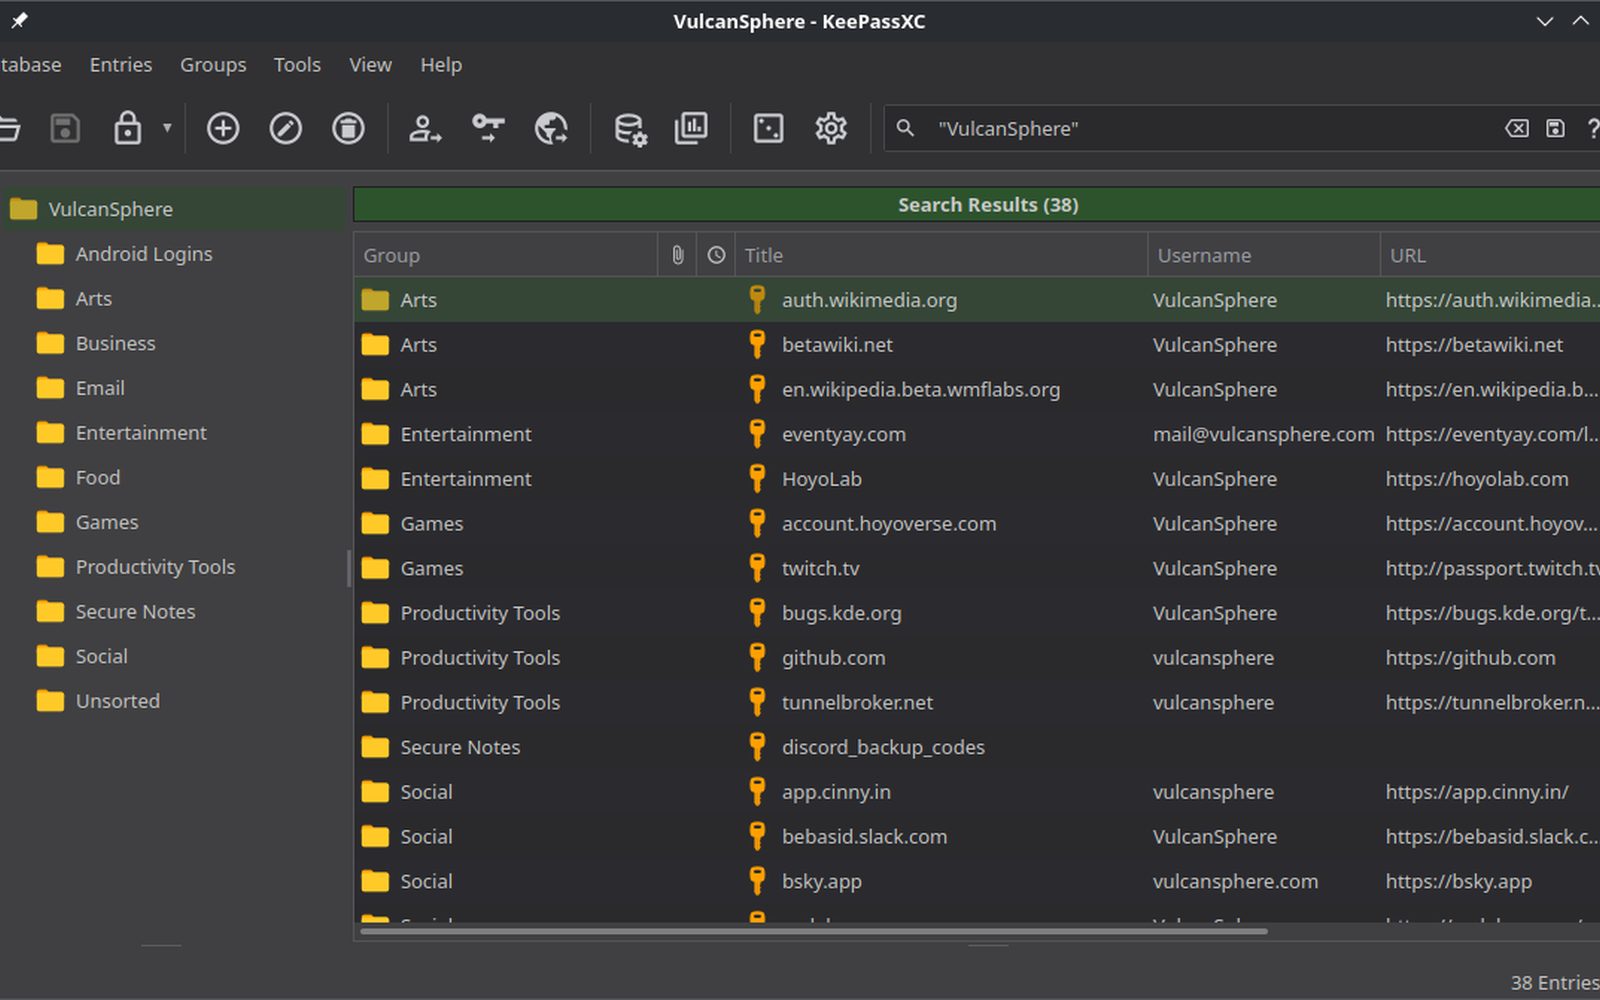 Photo : Software: KeePassXC TeamScreenshot: VulcanSphere / Wikimedia Commons (GPL)
En bref
Choisir un gestionnaire de mot de passe se résume à trois questions : gratuit ou payant, installé sur un seul appareil ou synchronisé partout, et conforme ou non aux recommandations de l’ANSSI — l’autorité française de cybersécurité recommande d’utiliser un coffre-fort de mots de passe pour n’avoir à retenir qu’un seul mot de passe maître (source : cybermalveillance.gouv.fr, consulté le 07/10/2026).
Notre méthode. Nous n’avons pas testé ces logiciels nous-mêmes. Cette sélection s’appuie sur les recommandations publiées par l’ANSSI et cybermalveillance.gouv.fr, sur les fonctionnalités annoncées par les éditeurs et, lorsqu’ils existent, sur les certifications officielles. Informations relevées le 07/10/2026.
Un gestionnaire de mot de passe, ou coffre-fort de mots de passe selon le terme employé par l’ANSSI, évite de réutiliser le même mot de passe sur plusieurs comptes. Le principe : un seul mot de passe maître à retenir, et l’outil génère et stocke un mot de passe unique pour chaque site ou service. C’est la recommandation centrale de cybermalveillance.gouv.fr pour limiter les conséquences d’une fuite de données sur un seul service.
Parmi les solutions gratuites, KeePassXC est un logiciel libre et gratuit disponible en français, certifié par l’ANSSI dans sa version 2.7.9 ; il permet de stocker ses mots de passe de façon sécurisée sur son propre appareil (source : Le Carolo Geek, consulté le 07/10/2026). Cette mention de certification vaut pour cette version précise du logiciel, pas pour une gamme entière ni pour d’autres outils qui n’ont pas publié de certification équivalente.
Les offres commerciales ajoutent le plus souvent une synchronisation automatique entre plusieurs appareils (ordinateur, téléphone, tablette), un support client et parfois un stockage dans le cloud de l’éditeur — des fonctionnalités annoncées par chaque éditeur, à vérifier directement sur sa documentation avant de choisir, puisqu’aucune liste à jour des produits certifiés par l’ANSSI au-delà de KeePassXC n’a pu être vérifiée en source primaire à la date de cet article.
L’ANSSI et le NIST recommandent en 2026 des mots de passe plus longs plutôt qu’un renouvellement fréquent. Les deux seuils à retenir :
Source : ANSSI / NIST, compilation 2026, consultée le 07/10/2026 (détail en fin d’article).
Deux évolutions qualitatives accompagnent ces seuils de longueur. D’abord, le renouvellement périodique forcé d’un mot de passe n’est plus recommandé pour un compte standard : changer un mot de passe tous les trois mois sans raison précise n’apporte plus de protection supplémentaire selon ces recommandations. Ensuite, l’authentification multi-facteurs — un code reçu en plus du mot de passe — reste recommandée pour les accès sensibles, en complément du mot de passe lui-même et pas à sa place.
Ce guide compare des fonctionnalités annoncées par les éditeurs et des recommandations institutionnelles. Il ne remplace pas un audit de sécurité : pour cela, reportez-vous aux certifications officielles publiées par l’ANSSI et à la documentation propre à chaque éditeur.
Aucune des sources consultées pour cet article ne fournit de classement officiel et indépendant, du type que publient des associations de consommateurs, comparant entre eux les gestionnaires de mot de passe payants en 2026 : nous ne construisons donc aucun classement et nous limitons à ce que chaque éditeur annonce, en l’attribuant à sa source. La liste à jour des produits certifiés par l’ANSSI, au-delà de KeePassXC cité plus haut, n’a pas pu être vérifiée directement sur le site de l’ANSSI à la date de relevé de cet article : toute autre mention de certification doit être revérifiée avant d’être prise pour acquise. Enfin, aucune donnée chiffrée fiable sur la part des Français utilisant déjà un gestionnaire de mot de passe n’a été trouvée dans les sources consultées : nous ne publions donc aucun chiffre d’adoption.
Protéger ses accès en ligne a aussi un sens au-delà des mots de passe eux-mêmes : protégez vos accès en ligne avant de tout dématérialiser.
KeePassXC, gratuit et certifié par l’ANSSI dans sa version 2.7.9, permet de stocker ses mots de passe de façon sécurisée. Le choix entre une solution gratuite et une offre payante dépend surtout du besoin de synchronisation automatique entre plusieurs appareils, une fonctionnalité annoncée par les offres commerciales et à vérifier auprès de chaque éditeur.
Pour un compte standard, le renouvellement périodique forcé n’est plus recommandé par l’ANSSI et le NIST en 2026. Pour un accès sensible, l’authentification multi-facteurs est en revanche recommandée en complément du mot de passe.
Les repères ANSSI et NIST compilés en 2026 indiquent une longueur minimale recommandée de 12 caractères, portée à 15 caractères pour un compte sensible.
Non. Une certification ANSSI s’applique à un produit et une version précise, comme KeePassXC en version 2.7.9 — elle ne s’étend pas automatiquement à toute la gamme d’un éditeur ni aux versions suivantes.
Sources
Cet article vous a aidé ?